Berlin hat in diesem Jahr zweimal versagt. Im Januar legte ein Brandanschlag auf eine Kabelbrücke in Lichterfelde den Südwesten der Stadt tagelang lahm [1], und der Regierende Bürgermeister spielte Tennis, statt die Krise zu führen. Dieser Skandal beschäftigte die Öffentlichkeit monatelang, kostete Kai Wegner eine Entschuldigung für „kommunikative Fehler“ [2] und am Ende die Spitzenkandidatur [3].
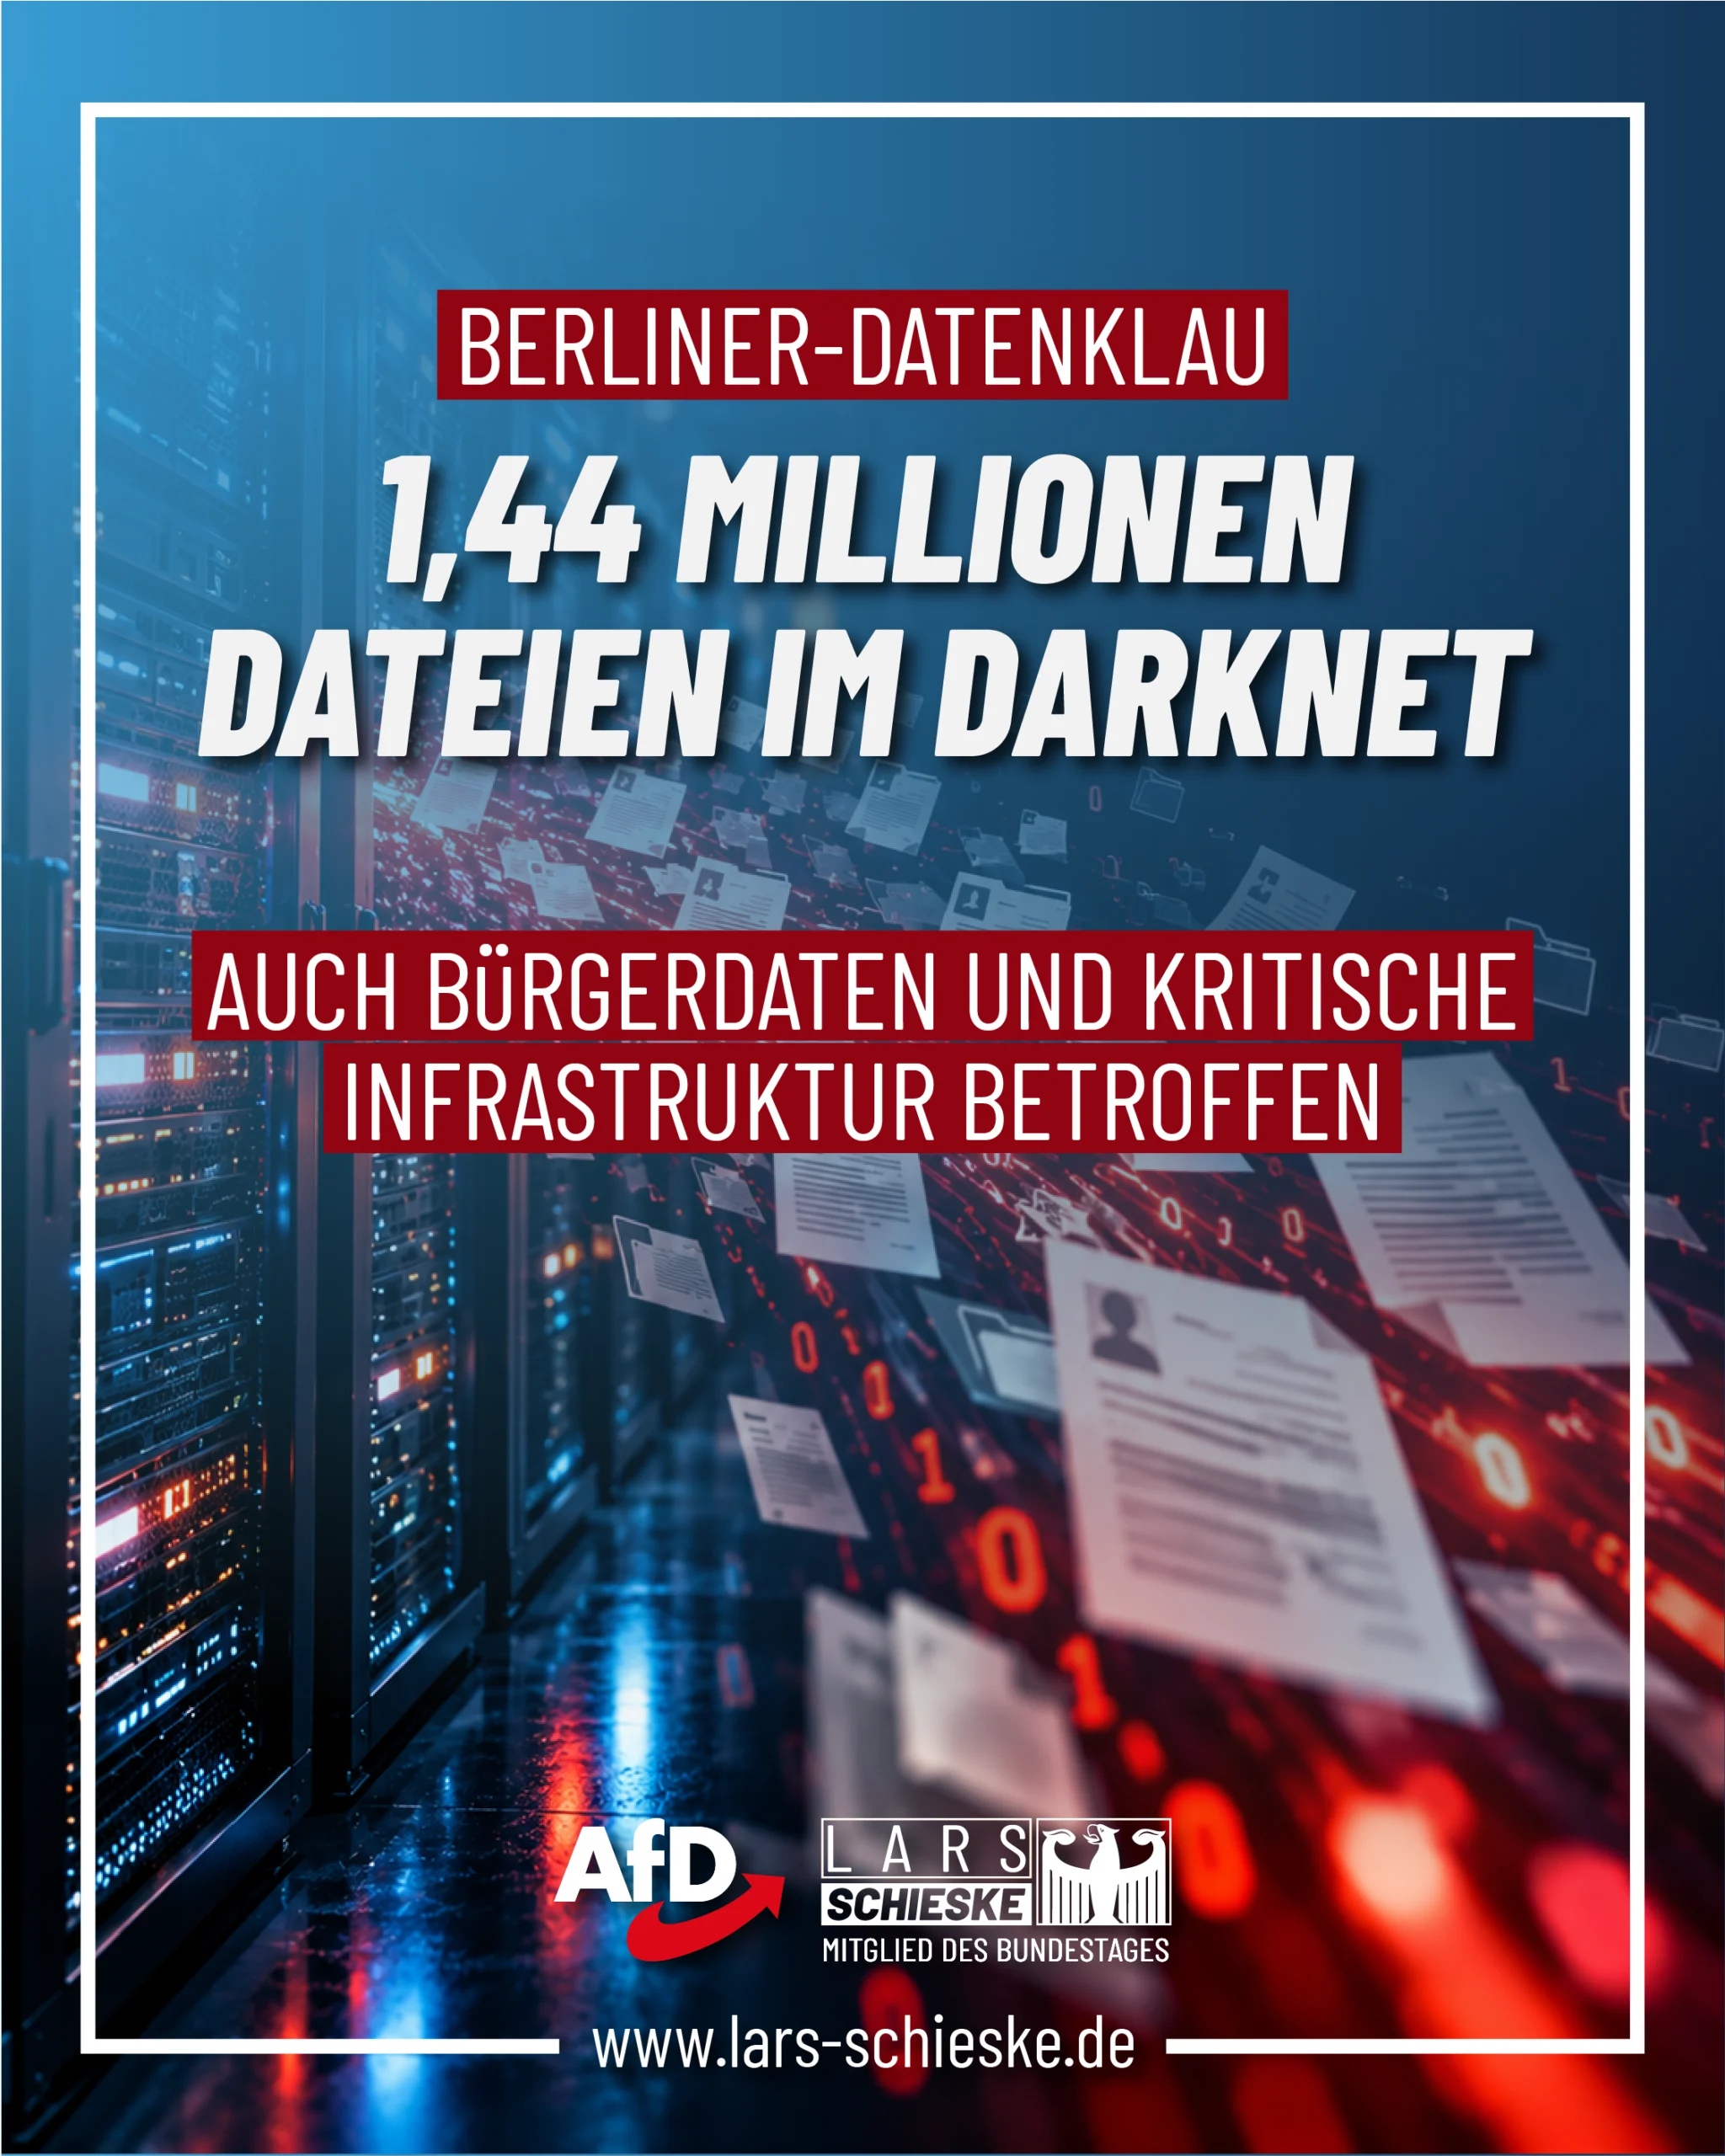
Das zweite Versagen hat größere Folgen und bekam weniger Aufmerksamkeit. Im August drangen Kriminelle in das Berliner Landesnetz ein. Am 4. September standen rund 1,44 Millionen Dateien aus der Berliner Verwaltung im Darknet. Fast sieben Wochen später weiß niemand genau, wer betroffen ist und was in den Daten steht.
Was ist passiert?
Nach Angaben des Landes Berlin verschaffte sich eine kriminelle Gruppe Zugriff auf Teile des digitalen Netzes der Verwaltung. Betroffen waren die Senatsverwaltung für Mobilität, Verkehr, Klimaschutz und Umwelt sowie die Senatsverwaltung für Stadtentwicklung, Bauen und Wohnen. Der wesentliche Datenabfluss fand zwischen dem 7. und dem 12. August 2026 statt, am 14. August wurden die Systeme beider Häuser vorsorglich vom Netz getrennt [4]. Für die Bürger hieß das: mehrere Verwaltungsdienste waren tagelang nicht oder nur eingeschränkt erreichbar.
Zu dem Angriff bekannte sich die Gruppe Rhysida. Sie erpresste das Land und verlangte 30 Bitcoin, damals umgerechnet rund zwei Millionen Euro. Berlin zahlte nicht. Daraufhin veröffentlichten die Täter die Daten am 4. September im Darknet [4].
Wie groß der Datenbestand wirklich ist, ist bis heute offen. Medienauswertungen kommen auf rund 1,44 Millionen Dateien und etwa 5,8 Terabyte. Digitalstaatssekretär Florian Hauer sprach im Innenausschuss von mehr als 1,2 Millionen Dateien, deren Prüfung noch laufe [12]. Nach den Angaben der Täter gehören zur Beute unter anderem rund 80.000 Ordnungswidrigkeitenverfahren, mehr als 46.500 Verträge und knapp 6.000 Dateien mit Login-Daten [5].
Welche Daten sind betroffen?
Der eigentliche Skandal hinter dem Skandal ist, dass die zuständigen Behörden das bis heute nicht abschließend sagen können. Die zentrale Informationsseite des Landes weist ausdrücklich darauf hin, dass wegen der laufenden Ermittlungen noch nicht alle Fragen beantwortet werden können [4].
Was feststeht, ist alles andere als belanglos. Die Senatsverwaltung für Stadtentwicklung, Bauen und Wohnen nennt auf ihrer Benachrichtigungsseite drei Gruppen: Bewerber, ehemalige Beschäftigte und Beschäftigte von Unternehmen, die beruflich mit dem Haus zu tun hatten. Bei ehemaligen Beschäftigten können nach Angaben der Behörde Personalunterlagen, Leistungsbeurteilungen, Angaben zum Werdegang, Inhalte von E-Mail-Postfächern, Daten von persönlichen Laufwerken sowie Gesundheitsdaten abgeflossen sein, darunter Angaben zu einer möglichen Schwerbehinderteneigenschaft, Ergebnisse von Diensttauglichkeitsuntersuchungen und die Konfessionszugehörigkeit [8]. Bei Bewerbern geht es um Lebensläufe, Zeugnisse, Auswahlvermerke und ebenfalls um Gesundheitsdaten [8].
Die Senatsverwaltung für Mobilität, Verkehr, Klimaschutz und Umwelt führt eine eigene Liste, die seit Anfang September laufend um weitere Gruppen ergänzt wird [7]. Auch das ist ein Befund: Wer betroffen ist, erfährt man in Berlin derzeit in Raten.
Ein Passwort kann man ändern. Ein Geburtsdatum, eine Personalakte, ein ärztliches Untersuchungsergebnis oder die eigene Konfession kann man nicht austauschen.
Die Entwarnung des Senats passt nicht zu den Berichten
Noch schwerer wiegen die Berichte über Unterlagen mit Bezug zur kritischen Infrastruktur. Genannt werden Daten besonders schützenswerter Einrichtungen wie Heizkraftwerke, Tanklager, Notstromanlagen und Umspannwerke, dazu Informationen über Gefängnisse, Wasserwerke und Rüstungsunternehmen sowie Unterlagen der Bundeswehr und der Berliner Innenverwaltung [6].
Der Senat gibt trotzdem Entwarnung. Digitalstaatssekretär Florian Hauer erklärte im Innenausschuss, es seien ausschließlich Daten der niedrigsten von vier Geheimhaltungsstufen betroffen, also Verschlusssachen der Stufe „Nur für den Dienstgebrauch“. Daten von nationaler Sicherheitsrelevanz seien nicht abgeflossen [12].
Das passt nicht zusammen. Der Tagesspiegel berichtet, in den Daten fänden sich als geheim eingestufte Unterlagen der Bundeswehr für den Spannungs- und Verteidigungsfall [11]. Das Bundesinnenministerium bestätigt, dass das Bundesamt für Sicherheit in der Informationstechnik, das Bundeskriminalamt und der Verfassungsschutz die Auswertung unterstützen [6]. Auch das Operative Führungskommando der Bundeswehr und das Nationale Cyberabwehrzentrum prüfen die Sicherheitsrisiken [14]. Drei Bundesbehörden und ein militärisches Führungskommando arbeiten sich nicht wochenlang an Material ab, das nur für den Dienstgebrauch bestimmt war.
Entweder stimmt die Entwarnung oder die Berichte stimmen. Beides zusammen geht nicht, und genau das muss aufgeklärt werden.
Ein einziger Klick genügte
Inzwischen ist bekannt, wie einfach der Einstieg war. Das Bundesamt für Sicherheit in der Informationstechnik beschreibt in einem Schreiben vom 4. September eine Angriffsmethode, die in der Fachwelt „ClickFix“ heißt. Der Nutzer landet über einen Link in einer Phishing-Mail auf einer manipulierten Internetseite. Dort erscheint ein vermeintlicher Sicherheitstest, ein sogenanntes Captcha, wie man es von unzähligen Webseiten kennt. Um den Test angeblich zu bestehen, soll der Nutzer einen Befehl in ein Windows-Programm einfügen und ausführen. Während der Bildschirm einen erfolgreichen Test anzeigt, lädt der Rechner im Hintergrund die Schadsoftware nach. Im Berliner Fall war es nach Presseberichten ein Mitarbeiter der Senatsverkehrsverwaltung, der die Mail nicht als Fälschung erkannte [9].
Der Trick funktioniert, weil er die gewohnte Logik umdreht. Vor verdächtigen Dateianhängen sind Mitarbeiter gewarnt. Ein Captcha dagegen wirkt wie eine Schutzmaßnahme, nicht wie eine Bedrohung.
Was danach geschah, sagt mehr über den Zustand der Berliner IT als jede Stellungnahme. Unter den erbeuteten Unterlagen fand sich eine Datei mit dem Namen „Passwort.docx“, unter den Zugangsdaten standen Passwörter wie „Sonnenschein13″. Kurz vor Ablauf des Erpresser-Ultimatums wies der Digitalstaatssekretär alle Berliner Behörden an, „vorsorglich verschärfte Passwortregeln“ anzuwenden [10].
IT-Sicherheit heißt nicht nur, jeden einzelnen Angriff abzuwehren. Sie heißt vor allem, ungewöhnliche Vorgänge schnell zu erkennen, Zugriffe zu begrenzen und sensible Daten getrennt zu halten. In Berlin konnten die Täter fünf Tage lang unbemerkt Daten ausleiten. Erst am 14. August fiel es auf.
Der Geheimschutz stand nur auf dem Papier
Der wichtigste Fund steckt in den geleakten Daten selbst. Der Tagesspiegel konnte darin einen internen Vermerk der Berliner Verwaltung vom Februar dieses Jahres einsehen. In dieser sogenannten Schutzbedarfsfeststellung heißt es, es sei „kein digitaler Geheimschutz (im strengen Sinne) in der Berliner öffentlichen Verwaltung möglich“ [11].
Dieser Satz verschiebt den ganzen Vorgang. Wenn er zutrifft, war der Schaden nicht die Folge eines besonders raffinierten Angriffs, sondern die absehbare Folge eines Zustands, den die Verwaltung ein halbes Jahr zuvor selbst schriftlich festgehalten hatte. Der Kritik des IT-Sicherheitsberaters Manuel Atug, das Land habe „grob fahrlässig“ gehandelt und die Vorgaben des Geheimschutzes nicht eingehalten [13], ist damit schwer zu widersprechen.
Wer wusste von diesem Vermerk? Wer hat ihn zur Kenntnis genommen, und was ist danach geschehen? Wenn die Antwort lautet: nichts, dann ist das keine Panne, sondern eine Entscheidung.
Was den betroffenen Bürgern jetzt droht
Jochim Selzer vom Chaos Computer Club warnt vor Identitätsdiebstahl. Je mehr persönliche Informationen über einen Menschen bekannt sind, desto leichter können Kriminelle sich als diese Person ausgeben oder in ihrem Namen bestellen [6]. Das BSI weist zusätzlich auf eine erhöhte Gefahr gezielter Phishing-Angriffe hin, weil sich gefälschte Nachrichten mit echten Hintergrundinformationen sehr viel glaubwürdiger formulieren lassen [13].
Wie ernst die Lage ist, zeigt die Verwaltung inzwischen selbst. Die Senatsverwaltung für Stadtentwicklung rät Betroffenen, besonders misstrauisch zu sein, wenn sich plötzlich Menschen melden, die vorgeben, sie aus der Schulzeit oder aus früheren beruflichen Stationen zu kennen. Wer Anhaltspunkte für Betrug oder Identitätsmissbrauch hat, soll Anzeige erstatten und alles dokumentieren [8].
Mit anderen Worten: Der Staat, der die Daten seiner Bürger nicht schützen konnte, gibt diesen Bürgern nun Verhaltenstipps.
Streit um die Aufarbeitung
Für zusätzliche Diskussionen sorgt die Entscheidung der Senatskanzlei, das US-Unternehmen CrowdStrike mit der IT-forensischen Untersuchung zu beauftragen. Der Bezirk Lichtenberg verweigerte den Einsatz der Software zunächst auf den eigenen Servern und verwies auf Bedenken wegen eines nahezu unbegrenzten Datenzugriffs, möglicher Störungen von Fachverfahren und verbleibender Überwachungsrisiken für die Beschäftigten. Die Senatskanzlei erklärte den Einsatz für „alternativlos“ [14].
Möglicherweise war die Entscheidung fachlich richtig. In einem laufenden Vorfall dieser Größe ist eine zentrale Überwachung der Endgeräte für die Forensik oft nicht zu umgehen. Der Einwand des Bezirks war trotzdem keine Trotzhaltung, sondern eine Abwägung zwischen Aufklärung, Betriebsfähigkeit und Datenhoheit. Wer eine solche Abwägung mit dem Wort „alternativlos“ beendet, beantwortet sie nicht, er verweigert sie. Nach einem Datenabfluss dieser Größenordnung muss nachvollziehbar erklärt werden, welches Unternehmen Zugriff auf welche Systeme erhält und welche Schutzmechanismen dabei gelten.
Die Verantwortung muss jetzt geklärt werden
Der Cyberangriff selbst ist eine Straftat, und verantwortlich dafür sind die Täter. Davon zu unterscheiden ist die Frage, ob technische und organisatorische Versäumnisse dazu beigetragen haben, dass eine derart große Datenmenge abfließen konnte. Drei Fragen müssen beantwortet werden: Warum konnten die Angreifer fünf Tage lang unbemerkt Daten ausleiten? Warum lagen sensible Personal- und Sicherheitsunterlagen in Dateiablagen, auf die ein einzelner kompromittierter Zugang reichte? Und was ist nach der Schutzbedarfsfeststellung vom Februar geschehen?
Die Wahl zum Abgeordnetenhaus ist inzwischen gelaufen, die bisherige Koalition aus CDU und SPD hat ihre Mehrheit verloren. Genau jetzt beginnt die Phase, in der ein solcher Vorgang gern in den Akten verschwindet: Der alte Senat ist nicht mehr zuständig, der neue war es noch nicht, und am Ende fühlt sich niemand verantwortlich. Das darf nicht passieren. Das neue Abgeordnetenhaus muss die Aufklärung erzwingen, und zwar bevor die Aufarbeitung für beendet erklärt wird.
Denn der Fall zeigt vor allem eines: Cyberangriffe auf Verwaltungen sind kein theoretisches Szenario mehr.
Und wie sicher ist eigentlich Cottbus?
Berlin ist kein Sonderfall. Jede Stadtverwaltung führt Melderegister, Personalakten, Sozial- und Gewerbedaten sowie Unterlagen zur Ver- und Entsorgung. Damit ist jede Stadtverwaltung ein lohnendes Ziel für dieselben Tätergruppen.
Wir haben dieses Thema deshalb in die Stadtverordnetenversammlung eingebracht. Mit der Anfrage AN-166/26 „Anfrage zur IT- und Informationssicherheit in der Stadtverwaltung Cottbus/Chóśebuz vor dem Hintergrund des Cyberangriffs auf die Berliner Senatsverwaltung“ haben wir die Verwaltung bereits am 4. September 2026 aufgefordert, Auskunft über ihre eigene IT-Sicherheit zu geben [15]. Wir wollen wissen, welche technischen und organisatorischen Schutzmaßnahmen umgesetzt sind und wann die IT-Sicherheit zuletzt intern und extern geprüft wurde. Wir fragen nach besonderen Schutzmaßnahmen für sensible Bereiche, ausdrücklich für die Stadtwerke, die LWG, den Verkehrsbereich und die Sozialleistungen. Und wir fragen, wie ein unbefugter Datenabfluss verhindert werden soll, mit welchen Reaktionszeiten im Ernstfall zu rechnen wäre und wie die Stadt die Bevölkerung informieren würde, falls tatsächlich Daten abflössen [15].
Fast vier Wochen später liegt uns keine Antwort vor. Im öffentlichen Ratsinformationssystem steht mit Stand vom 30. September 2026 allein unsere Anfrage [15].
Der Berliner Fall zeigt, wie weitreichend die Folgen sein können und wie lange es dauert, bis überhaupt feststeht, was verloren gegangen ist. Deshalb ist es richtig, diese Fragen zu stellen, bevor der Ernstfall eintritt, und nicht erst danach. Wir werden die Antwort der Stadtverwaltung genau auswerten, sobald sie vorliegt. Und wir werden nachfassen, wenn sie weiter ausbleibt.
Quellenverzeichnis
[1] Brandanschlag auf das Berliner Stromnetz und Bekennerschreiben der „Vulkangruppe“, Januar 2026. taz: Anschlag auf das Stromnetz in Berlin
[2] Wegner bedauert „kommunikative Fehler“ im Krisenmanagement, März 2026. taz: Kai Wegner im Stromausfall
[3] Wegner verzichtet am 10. Juli 2026 auf eine erneute Spitzenkandidatur.
[4] Land Berlin, Senatskanzlei: Cyberangriff auf das Landesnetz, Informationen für Bürgerinnen und Bürger, laufend aktualisiert. Quelle öffnen
[5] Tagesspiegel: Notfallpläne und Passwörter erbeutet? Wegner weist Erpresser-Ultimatum zurück, August 2026. Quelle öffnen
[6] ZDFheute: Berliner Daten im Darknet: Welche Gefahren drohen?, September 2026. Quelle öffnen
[7] Senatsverwaltung für Mobilität, Verkehr, Klimaschutz und Umwelt: Datenschutzvorfall, Cyberangriff auf das Landesnetz Berlin, laufend aktualisiert. Quelle öffnen
[8] Senatsverwaltung für Stadtentwicklung, Bauen und Wohnen: Datenschutzvorfall, Cyberangriff auf das Landesnetz Berlin, Stand 25. September 2026. Quelle öffnen
[9] Tagesspiegel: Behörde veröffentlicht neue Details zum Angriff, September 2026. Quelle öffnen
[10] Tagesspiegel: Senat verhängt „vorsorglich verschärfte Passwortregeln“, September 2026. Quelle öffnen
[11] Tagesspiegel: Der Daten-Leak war ein Anschlag, die Reaktion des Senats ein Skandal, September 2026. Quelle öffnen
[12] Land Berlin/dpa: Keine Hochsicherheits-Daten von Hackerangriff betroffen, September 2026. Quelle öffnen
[13] Tagesspiegel/dpa: Folgen des Hackerangriffs, BSI warnt vor erhöhter Cyber-Bedrohung, September 2026. Quelle öffnen
[14] heise online: Gefahr für die nationale Sicherheit, Berliner Datenleck schlägt hohe Wellen, September 2026. Quelle öffnen
[15] Stadtverordnetenversammlung Cottbus/Chóśebuz: AN-166/26, Anfrage zur IT- und Informationssicherheit in der Stadtverwaltung Cottbus/Chóśebuz vor dem Hintergrund des Cyberangriffs auf die Berliner Senatsverwaltung, 4. September 2026. Vorgang im SessionNet öffnen